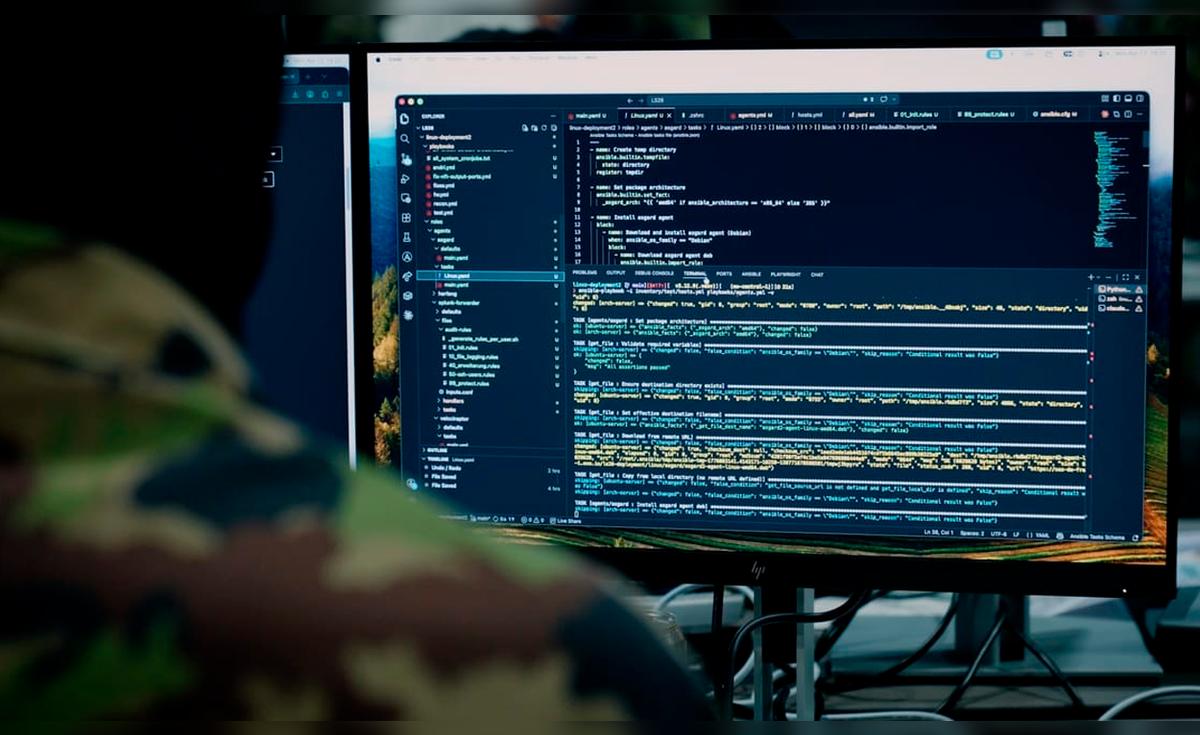
Umetna inteligenca že lahko izvede kibernetski napad brez posredovanja človeka na katerem koli delu postopka. Google je objavil, da je njegova enota za obveščevalne grožnje, Google Threat Intelligence Group (GTIG), v resničnem svetu identificirala operacijo, ki so jo od začetka do konca izvedli avtonomni agenti: sistemi so našli varnostne ranljivosti, razvili orodja za njih izkoriščanje in izvedli napade na resnične tarče.
Odkritje predstavlja spremembo v načinu uporabe teh tehnologij s strani hekerjev. Do zdaj so modeli umetne inteligence večinoma služili preostalim opravilom, kot so pisanje zlonamerne kode, sestavljanje goljufivih elektronskih sporočil ali avtomatizacija določenih faz vdora.
Med svojim raziskovanjem so strokovnjaki GTIG odkrili razkrit strežnik na internetu, ki je gostil orodje z imenom exploit_agent. Gre za večagentno strukturo, ki je povezana tako s komercialnimi modeli umetne inteligence kot z drugimi, ki so delovali lokalno na strežniku.
- Warren Buffett daruje 5,5 milijarde dolarjev za Dan zahvalnosti in razmišlja o bogastvu: “Dobrota nima stroška, a nima niti cene”
- Na otoku so po 180 letih ponovno uvedli 10 velikanskih želv in v samo šestih mesecih uspeli obnoviti ekosistem, ki je izginil
Njegov mehanizem izkorišča običajno prakso pri upravljanju ranljivosti: ko podjetje objavi posodobitev za odpravo napake, orodje primerja prejšnjo kodo s popravljeno različico in ugotovi, kateri varnostni problem je bil rešen. Na podlagi te razlike agenti samodejno ustvarijo program za izkoriščanje ranljivosti in ga uporabijo proti sistemom, ki še niso namestili posodobitve.
Postopek kaže na trajno šibkost digitalne infrastrukture. Podjetja ne morejo vedno posodobiti vseh strežnikov takoj, bodisi zaradi združljivosti, pomanjkanja sredstev ali operativnih omejitev. To obdobje izpostavlja opremo, ki še vedno uporablja ranljive različice programske opreme, tudi potem ko proizvajalec objavi rešitev.
Avtomatizacija znatno skrajša čas, ki je na voljo za odpravljanje teh problemov. Namesto da bi se zanašali na ročno preiskovanje, ki lahko traja tedne ali mesece, lahko agenti prepoznajo napako in praktično od trenutka objave popravka izvedejo napade.
Google je povzel obseg odkritja z opozorilom: “Prišla je doba avtonomnih kiber napadov.”
Niz prekinitev v ZDA
Napredek avtomatiziranih napadov sovpada z večdnevnimi tehnološkimi odpovedmi, ki so prizadele ključne storitve v Združenih državah. Zaporedje je začelo v četrtek, 12. novembra, ko je prekinitev Microsofta številnim zaposlenim onemogočila dostop do elektronske pošte, klepeta in drugih orodij podjetja.
Naslednji dan je Federalna uprava za letalski promet ukazala zapreti letalski promet po vsej državi za štiri ure in pol, kar je najdaljša prekinitev zračnega prometa v ZDA od terorističnih napadov 11. septembra 2001.
V ponedeljek je tehnična napaka United Airlines povzročila zamude pri okoli 150 letov, medtem ko je programska napaka v JPMorgan Chase prekinila nekatere bančne storitve in povzročila, da določene transakcije ni bilo mogoče dokončati. “Trudimo se to razrešiti čim prej,” je sporočil predstavnik Chase.
V torek je Apple sporočil, da dela na ponovni vzpostavitvi svojih sistemov po tem, ko je notranja posodobitev prizadela storitve, kot sta iCloud in Apple Pay. Podjetje je zavrnilo, da bi bil incident kibernetski napad. Ta isti dan je prišlo tudi do kritične napake v Javi, ki je prizadela spletne strani in storitve, kot so Zoom, HSBC in CNN.
Veriga incidentov je dosegla tudi Nacionalno varnostno agencijo. NSA je sporočila, da je njena notranja mreža doživela začasno degradacijo med rutinskimi vzdržnostnimi nalogami, vendar je zagotovila, da so njene ključne zmogljivosti za poslanstvo ostale operativne.
Vendar pa je sekretar države, Marco Rubio, izjavil, da ne obstajajo dokazi, da so okvare v sistemih transporta, bančništva in nacionalne varnosti med seboj povezane ali da gre za kibernetsko kaznivo dejanje.
Enako oceno je podal Jay Clayton, direktor Nacionalne obveščevalne službe ZDA, ki je pripisal velik del težav posodobitvam sistemov. V intervjuju za Fox Business je dejal, da ni znakov za koordiniran kibernetski napad ali aktivnost, ki bi jo podpirala država.
Clayton je posebej povezal prekinitev NSA s popravki, ki so bili uporabljeni za odpravo ranljivosti PHP, odkrita s pomočjo umetne inteligence v preteklem mesecu.
Ta napaka bi lahko omogočila napadalcem daljinski nadzor nad strežniki. “Vsi priznavamo, da je čas za posodobitev svojih sistemov, in ob tem posodobitvi se sistemi ne odzovejo vedno tako, kot se pričakuje; v nekaterih primerih morajo sistemi predati nalogo drugim, ti prenosov pa ni mogoče izvesti po pričakovanjih,” je pojasnil.
